تاريخ النشر: 2020-12-08 | 10:55
تاريخ النشر: 2020-12-08 | 10:55
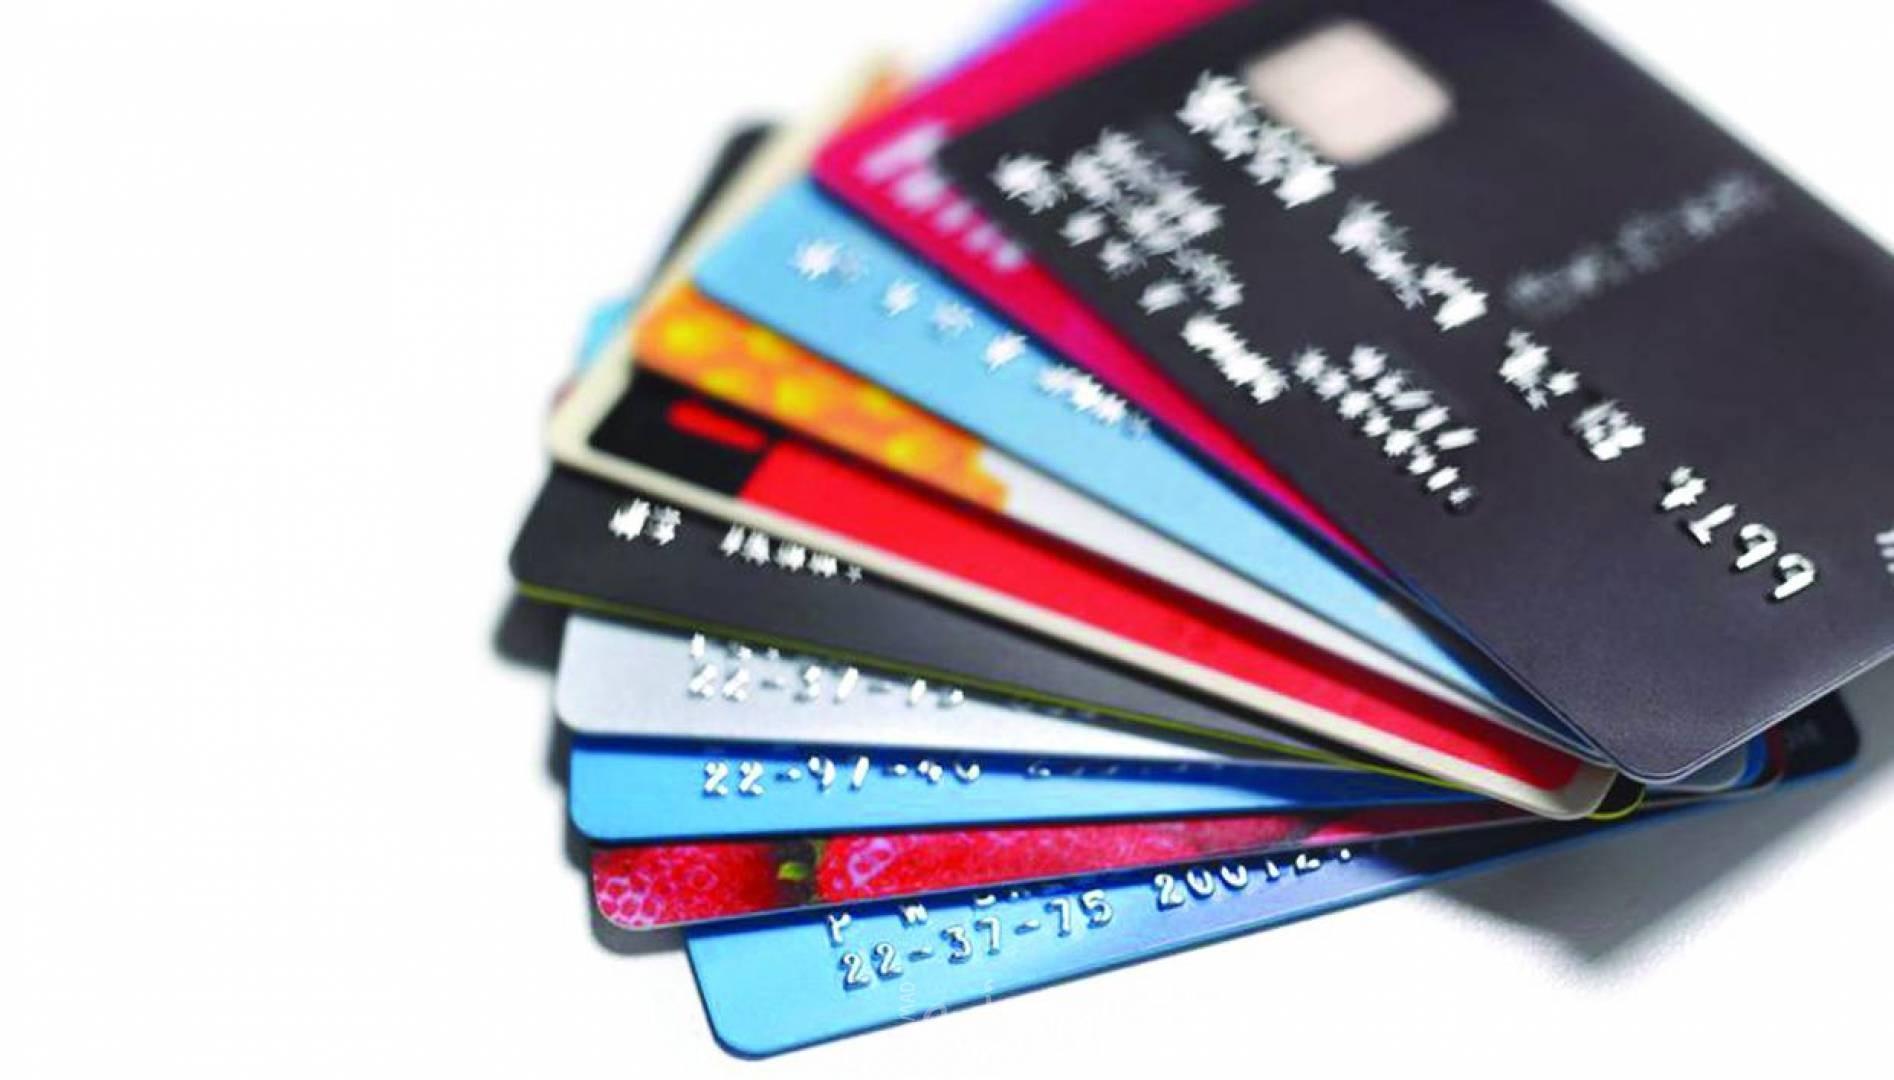
تمكن قراصنة معلومات من ابتكار نوع جديد من البرمجيات الضارة التي تختفي داخل الصور المستخدمة للأزرار الخاصة بمواقع التواصل الاجتماعي، بهدف سرقة معلومات بطاقات الائتمان التي تُدخَل في نماذج الدفع في المتاجر الإلكترونية.
ويستخدم أسلوب إخفاء المعلومات عادة بوصفه طريقة لإخفاء الشفرة الخبيثة عن برامج مكافحة الفيروسات، وذلك من خلال وضع الشفرة الخبيثة داخل ملفات تبدو وكأنها ملفات خالية من الفيروسات.
وعلى مدار السنوات الماضية، كان الشكل الأكثر شيوعا لهجمات إخفاء المعلومات هو إخفاء الحمولات الضارة داخل ملفات الصور، التي تُخزَّن عادة بتنسيقي PNG، أو JPG.
وتعرف البرمجية الضارة باسم (web skimmer) أو (Magecart script)، وكانت شركة أمن المعلومات الهولندية (Sanguine Security) أول من رصد هذه البرمجية؛ ما يشير إلى أن عصابات (Magecart) تعمل باستمرار على تطوير ما تملكه من حيل خبيثة.
وتعمل البرمجية الخبيثة تلك وفق تقنية تعرف باسم إخفاء المعلومات، والتي تشير إلى إخفاء المعلومات في تنسيق آخر، على سبيل المثال: إخفاء النص الموجود داخل الصور.
ويتوافر لدى المستخدمين الراغبين في حماية أنفسهم من تلك البرمجية الخبيثة، عدد قليل جدا من الخيارات، إذ إن هذا النوع من التعليمات البرمجية يكون عادة غير مرئي بالنسبة لهم ويصعب للغاية اكتشافه، حتى بالنسبة للمحترفين.
ويُعتقد أن أبسط طريقة يمكن للمتسوقين من خلالها حماية أنفسهم من هجمات (magecart scripts) هي استخدام بطاقات افتراضية مصممة للدفع مرة واحدة، وهي أفضل طريقة للتعامل مع هذه البرمجيات الضارة على شبكة الإنترنت.
جميع الحقوق محفوظة لـ أمد للاعلام © 2007 - 2026